
การกำหนดค่า
ที่ Brick ความปลอดภัยคือสิ่งที่สำคัญที่สุดของเรา เรานำเสนอความปลอดภัยของข้อมูลระดับโลกซึ่งได้รับการรับรองมาตรฐาน ISO/IEC 27001:2013 เช่นกัน เราได้รับคำแนะนำจาก Federal Information Processing Standards (FIPS) ของ NIST ด้วยการเข้ารหัส AES-256 ที่ปลอดภัย และใช้การควบคุมความแข็งแกร่งของรหัสผ่านที่เหมาะสม NIST SP 800-63B
เราได้เปิดใช้งานชั้นความปลอดภัยในคำขอทั้งขาเข้าและขาออก
- การตรวจสอบคำขอที่เข้ามา
- การตรวจสอบคำขอขาออก
การตรวจสอบคำขอขาเข้า (รายการ IP ที่อนุญาตของไคลเอนต์)
ไคลเอนต์ ต้องกำหนดรายการ IP ที่อนุญาตก่อนใช้งาน Brick API ใน Production ลงทะเบียน IP สาธารณะขาออกแบบคงที่ได้สูงสุด 10 ที่อยู่ ผ่าน Brick Dashboard โดย Sandbox, Production และแต่ละบัญชีย่อยมีการกำหนดค่าแยกกัน
ดู รายการ IP ที่อนุญาตของไคลเอนต์ สำหรับข้อกำหนด วิธีตั้งค่า และการตอบกลับข้อผิดพลาด ip_not_whitelisted
การตรวจสอบคำขอขาออก
ลูกค้าสามารถเปิดใช้งานการตรวจสอบคำขอขาออก (Callbacks)
- Brick จะให้การกำหนดค่าในแดชบอร์ดสำหรับไคลเอ็นต์เพื่อเปิดใช้งานการปรับปรุงความปลอดภัยสำหรับคำขอขาออก
- เราจะจัดเตรียมการเข้ารหัสแบบ 2 ปัจจัยให้กับลูกค้าในคำขอขาออก
- การเข้ารหัสครั้งแรก
- หากไคลเอนต์เปิดใช้งานการปรับปรุงความปลอดภัยสำหรับคำขอขาออก (โทรกลับ) การเข้ารหัสครั้งแรกจะถูกเปิดใช้งานโดยอัตโนมัติ
- ลูกค้าจะต้องระบุรหัสลับในแดชบอร์ด
- เราจะใช้วิธีการเข้ารหัส SHA-256
- การเข้ารหัสครั้งที่สอง (ไม่จำเป็น)
- หากลูกค้าต้องการการเข้ารหัสชั้นที่สอง พวกเขาสามารถเปิดใช้งานได้จากแดชบอร์ด (โปรดตรวจสอบให้แน่ใจว่าได้เปิดใช้งานการเข้ารหัสเลเยอร์แรกแล้ว)
- หากไคลเอนต์เปิดใช้งานการเข้ารหัสชั้นที่สอง พวกเขาจะต้องดาวน์โหลดคีย์สาธารณะจากแดชบอร์ด Brick
- เราจะใช้คีย์สาธารณะ-ส่วนตัว RSA Key 2048
- การเข้ารหัสครั้งแรก
คำอธิบายรายละเอียด
-
พฤติกรรมตามการเปิดใช้งาน
-
หากการตรวจสอบคำขอขาออกถูกปิดใช้งาน
- ไม่มีการเปลี่ยนแปลง ลูกค้าจะได้รับข้อมูลดิบในคำขอโทรกลับ
-
หากลูกค้าเปิดใช้งานการเข้ารหัสชั้นเดียว
-
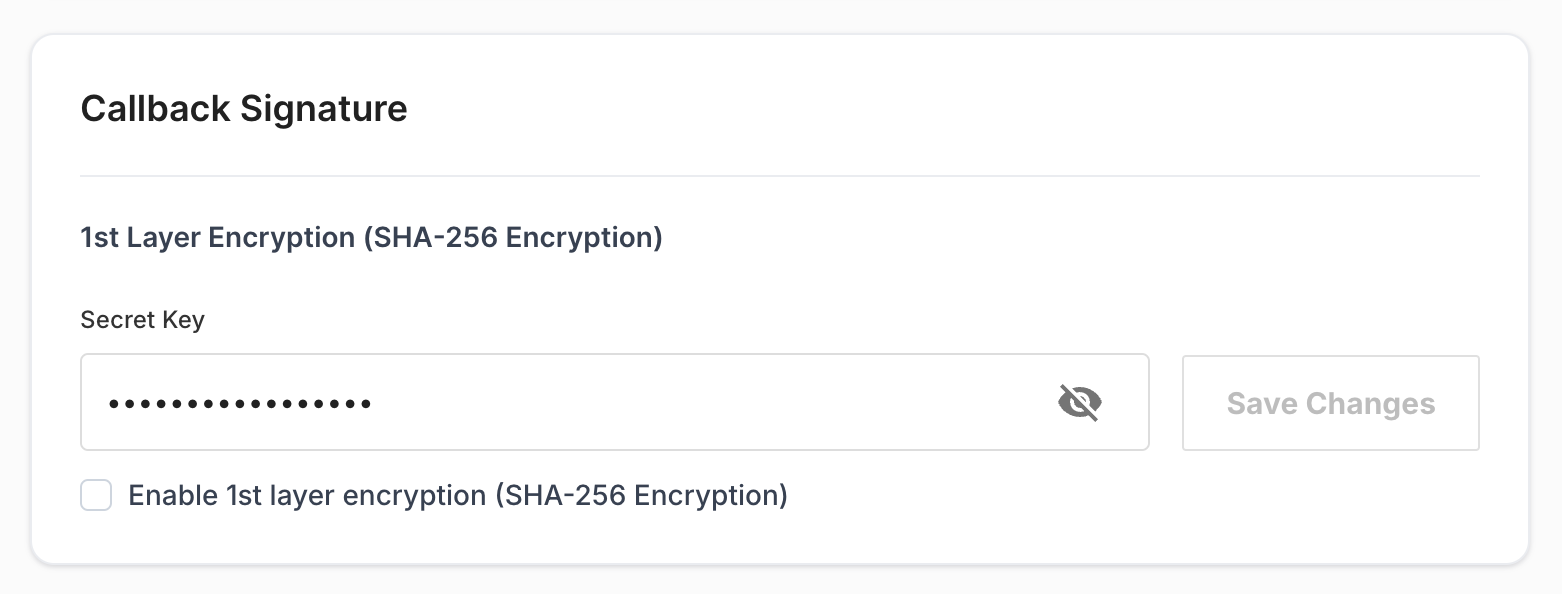
ลูกค้าสามารถเปิดใช้งานการเข้ารหัสชั้นเดียวจากแดชบอร์ด Brick ลูกค้าสามารถเข้าสู่ระบบและจะเห็นส่วนการกำหนดค่าในแผงด้านซ้าย ใต้ส่วนการกำหนดค่า จะมีแท็บชื่อ Callback URL ลูกค้าสามารถจัดการการกำหนดค่าได้ภายใต้แท็บ URL โทรกลับ
-
ลูกค้าจำเป็นต้องเพิ่มรหัสลับในแดชบอร์ด Brick และบันทึกรายละเอียด
-
Clients also need to handle the validation flow in their system before enabling it from the Brick dashboard. Validation process is given below.
-
-
-
Code
-
หากไคลเอนต์เปิดใช้งานการเข้ารหัสสองชั้น
-
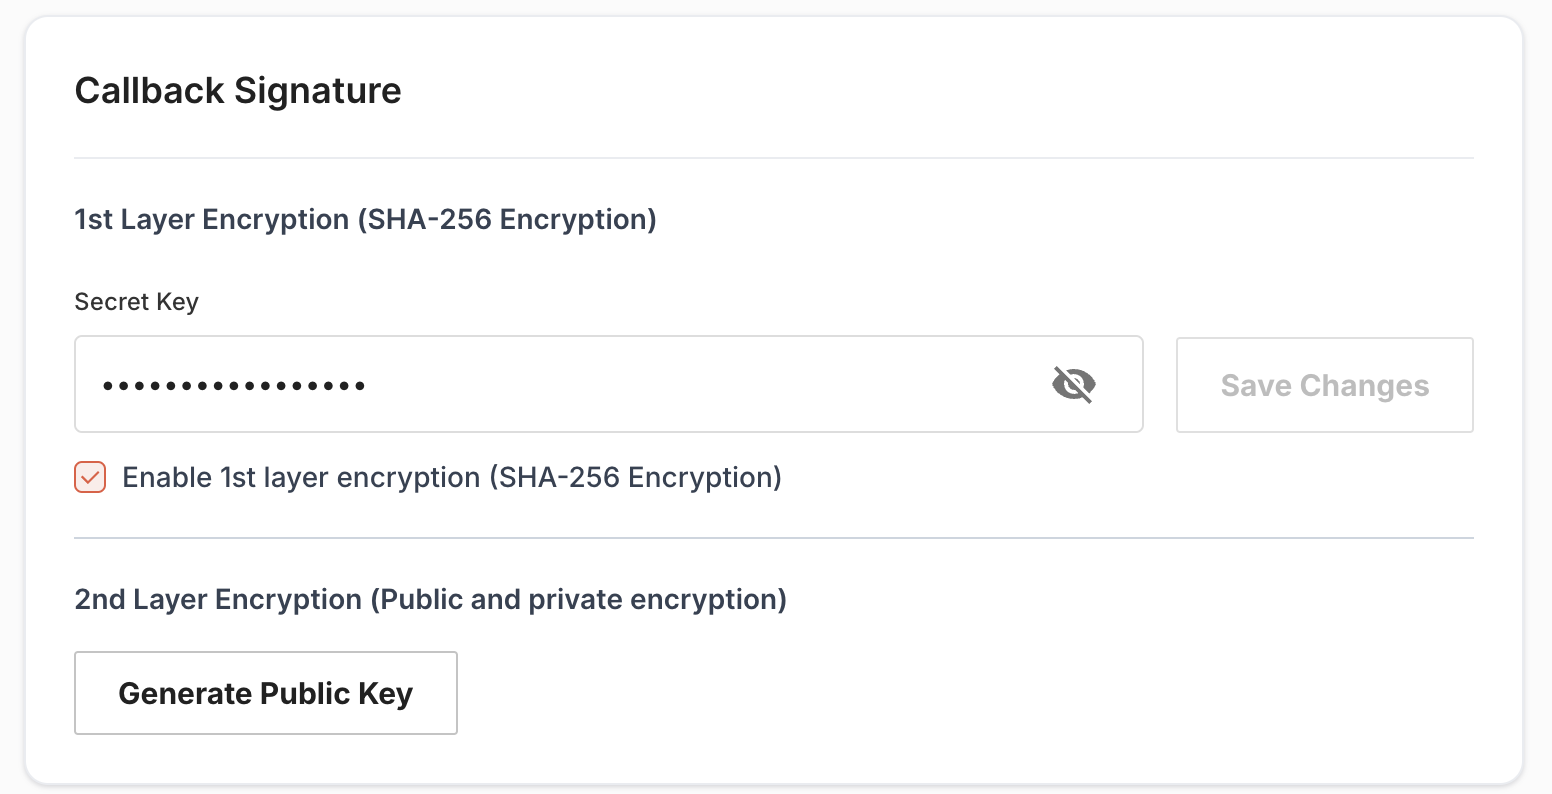
ลูกค้าสามารถเปิดใช้งานการเข้ารหัสลายเซ็นการโทรกลับได้จากแดชบอร์ด Brick ลูกค้าสามารถเข้าสู่ระบบและจะเห็นส่วนการกำหนดค่าในแผงด้านซ้าย ใต้ส่วนการกำหนดค่า จะมีแท็บชื่อ Callback URL ลูกค้าสามารถจัดการการกำหนดค่าได้ภายใต้แท็บ URL โทรกลับ
-
การเข้ารหัสสองชั้น / ชั้นที่สองจะถูกนำมาใช้เมื่อเปิดใช้งานการเข้ารหัสชั้นแรกแล้ว
-
ลูกค้าจำเป็นต้องดาวน์โหลดคีย์สาธารณะจากแดชบอร์ด Brick
-
Clients also need to handle the validation flow in their system before enabling it from the Brick dashboard. Validation process is given below.
-
-
Code
- การตรวจสอบคำขอขาออกจะใช้ได้กับ APIs ทั้งหมด รวมถึงการส่งเงิน รับเงิน และ APIs อื่นๆ
- ลูกค้าสามารถจัดการการกำหนดค่าสำหรับ Sandbox และการผลิตได้ ดังนั้นเมื่อมีการกำหนดค่าแยกกัน ลูกค้าจึงสามารถทดสอบคุณสมบัตินี้ในสภาพแวดล้อม Sandbox ได้
- ลูกค้าสามารถจัดการการกำหนดค่าแยกกันสำหรับบัญชีย่อยทั้งหมดได้ ดังนั้น จึงขึ้นอยู่กับลูกค้าที่จะเปิด / ปิดการตรวจสอบคำขอขาออกสำหรับบัญชีย่อยใด ๆ
URL ทดสอบการตอบสนองของ URL โทรกลับ
ก่อนที่ URL การติดต่อกลับจะถูกบันทึก Brick จะส่งการตรวจสอบความถูกต้องไปยัง URL ที่คุณป้อนในแดชบอร์ด เซิร์ฟเวอร์ของคุณต้องยอมรับคำขอ POST และส่งคืน HTTP 200 พร้อมด้วย JSON ACK ที่สะท้อนการอ้างอิงการทดสอบของ Brick:
Code
reference_id ก็ได้รับการยอมรับเช่นกัน แต่ค่าจะต้องตรงกับ referenceId ในเพย์โหลดการทดสอบการเรียกกลับหรือส่วนหัว X-Brick-Test-Reference URL การติดต่อกลับจะไม่ถูกบันทึกหากผู้รับของคุณส่งคืนสถานะที่ไม่ใช่ 200, หมดเวลา, ไม่สามารถเข้าถึงได้, ส่งคืนเนื้อหาที่ว่างเปล่า, ส่งคืนข้อความธรรมดา, ส่งคืน JSON ที่ไม่ถูกต้อง, ละเว้นการอ้างอิง หรือส่งคืนการอ้างอิงอื่น
สำหรับการเรียกกลับธุรกรรมตามปกติ ให้ส่งคืน HTTP 200 หลังจากที่ระบบของคุณยอมรับและจัดเก็บเหตุการณ์แล้ว คงค่าเดิมของตัวจัดการการเรียกกลับไว้ เนื่องจากสามารถลองส่งที่ล้มเหลวอีกครั้งได้
การดำเนินการเขียนกลับแดชบอร์ดและส่งอีกครั้งยังคงอยู่ในเส้นทางเดิมที่มีอยู่เพื่อความเข้ากันได้แบบย้อนหลัง การตรวจสอบสถานะการโทรกลับเป็นแบบอ่านอย่างเดียวและพร้อมใช้งานจาก Client Dashboard ผ่าน GET /v3/exp/dashboard/disbursement/callback/status
กระบวนการตรวจสอบ
-
การเข้ารหัสชั้นเดียว
-
เมื่อลูกค้าทำธุรกรรมโดยใช้ Brick API พวกเขาจะได้รับส่วนหัวและเนื้อหาการเรียกกลับ (ตัวอย่าง) ตามตัวอย่างด้านล่าง กระบวนการตรวจสอบอยู่ด้านล่าง
- ลูกค้าจำเป็นต้องสร้างตัวแปรหนึ่งตัว (เช่น ข้อความ) ผ่านรูปแบบ
\{\{callback body\}\}|\{\{X-TIMESTAMP\}\}ที่กำหนด- สำหรับเนื้อหาการติดต่อกลับภายในตัวแปรนั้น ให้แปลงเป็น Escape JSON (\”value\”)
- เข้ารหัสตัวแปร (เช่น ข้อความ) โดยใช้รหัสลับดั้งเดิมที่ไคลเอนต์ป้อนบนแดชบอร์ด Brick สำหรับการเข้ารหัสเลเยอร์ที่ 1
- หากช่องข้อความตรงกับ X-SIGNATURE จากส่วนหัวของการโทรกลับ แสดงว่าการโทรกลับมาจากระบบ Brick และคุณสามารถยอมรับได้ มิฉะนั้น โปรดปฏิเสธและแจ้งให้ทีมงาน Brick ทราบ
Note - Please make sure that you will conduct the validation process at your backend system not on the client side system
Code
- ลูกค้าจำเป็นต้องสร้างตัวแปรหนึ่งตัว (เช่น ข้อความ) ผ่านรูปแบบ
-
-
การเข้ารหัสสองชั้น
- ดำเนินการเข้ารหัสชั้นที่ 1 ตามด้านบน หลังจากนั้นคุณจะได้รับผลลัพธ์ที่เข้ารหัส (ขอตั้งชื่อว่า: ผลลัพธ์เลเยอร์ที่ 1)
- เข้ารหัสผลลัพธ์เลเยอร์ที่ 1 โดยใช้คีย์สาธารณะ RSA Key 2048 ที่คุณดาวน์โหลดจากแดชบอร์ด Brick จากนั้นจะสร้างผลลัพธ์เลเยอร์ที่ 2
- หากฟิลด์ผลลัพธ์เลเยอร์ที่ 2 ตรงกับ X-SIGNATURE จากส่วนหัวของการโทรกลับ หมายความว่าการโทรกลับมาจากระบบ Brick และคุณสามารถยอมรับได้ มิฉะนั้น โปรดปฏิเสธและแจ้งให้ทีมงาน Brick ทราบ
Note - Please make sure that you will conduct the validation process at your backend system not on the client side system
📘 Brick ยังสามารถมอบ IP แบบคงที่ให้กับลูกค้า เพื่อให้ลูกค้าสามารถไวท์ลิสต์ในระบบของตนเพื่อตรวจสอบแหล่งที่มาของการโทรกลับ หลังจากไวท์ลิสต์แล้ว ลูกค้าควรยอมรับเฉพาะการโทรกลับจาก Brick Static IP เท่านั้น